Экономьте на защите приобретая хостинг

Покупайте комплектом VPS/Dedicated сервер и выделенный AntiDMCA - получайте скидку 30% на защиту ваших сайтов от абуз по авторскому праву

До конца акции:

00 дней
:
00 часов
:
00 минут
Заказать
promo-1
Берите на дольше - платите меньше

Закажите любой продукт NetWall на 3+ и на 6+ месяцев и получите скидку на ежемесячный платёж. Размер скидки по каждому продукту спрашивайте у менеджера

До конца акции:

00 дней
:
00 часов
:
00 минут
Заказать
promo-2
Пробуйте AntiDMCA бесплатно

Тестируйте AntiDMCA защиту с помощью пробного периода:

  • AntiDMCA Shared - до 10 сайтов бесплатно на первый месяц
  • AntiDMCA выделенный - 14 дней бесплатно

До конца акции:

00 дней
:
00 часов
:
00 минут
Заказать
promo-3

Хостинг с защитой от DDoS: VPS и выделенные серверы с фильтром до 200 Гбит/с и безлимитным трафиком

Начать сейчас
Хостинг с DDoS-защитой: VPS и выделенные серверы с фильтрацией до 200 Гбит/с и трафиком без лимита

    У netwall.host фильтрация до 200 Гбит/с заложена в цену каждого VPS и выделенного сервера: VPS стоит от $40 в месяц, выделенный сервер от $145. Фильтр включён постоянно и работает на уровне сети и на уровне приложения, причём сертификат с закрытым ключом для этого передавать не требуется. Трафик не лимитирован, серверы стоят в пяти странах, аккаунт открывается без KYC, оплата принимается в криптовалюте.

    На стороне хостинга это предел возможного. Всё, что провайдер успевает сделать с атакой до вашего сервера, уже входит в тариф и работает без дополнительных условий: очищенные мегабиты отдельно не оплачиваются, доступа к ключам и перехода на особый план защита не требует. Дальше начинается зона клиента, и ниже она очерчена так же прямо.

    Что входит в защиту от DDoS

    В тариф любого VPS и любого выделенного сервера netwall.host входит фильтрация DDoS ёмкостью до 200 Гбит/с. Она включена постоянно, отсекает и объёмный флуд по каналу, и HTTP-флуд по страницам сайта, а для работы с HTTPS ей не нужен ваш сертификат с закрытым ключом. Рядом в том же тарифе идут безлимитный трафик и порт сервера шириной до 1 Гбит/с, а у каждого VPS свой выделенный статический IPv4. Площадку выбирают из пяти стран: Нидерланды, Германия, Чехия, Великобритания, США. Отдельного защищённого тарифа, на который нужно переходить ради фильтра, здесь нет, доплаты за очищенные мегабиты тоже нет: защита одинакова на VPS за $40 и на выделенном сервере за $145. Аккаунт открывается без KYC и без документов, платят в Bitcoin, Ethereum или USDT. По умолчанию ставится Ubuntu, другой дистрибутив Linux или Windows Server устанавливают по запросу.

    Граница проходит там, где заканчивается путь трафика до вашего сервера. Как сайт переживёт тяжёлые запросы, похожие на живой трафик, решает уже его конфигурация, и этому ниже отведён отдельный раздел с примером для nginx. Перебор паролей к админке и уязвимый плагин CMS закрываются обновлениями. Сайту на чужом хостинге защита netwall.host не достаётся, она привязана к серверу. Доплатой ни одна из этих границ не снимается: тариф уже содержит всё, что против DDoS вообще продаётся на стороне хостинга.

    Кто платит за мусорный трафик

    1
    Сколько стоит защита сайта во время DDoS-атаки

    Когда на сайт идёт DDoS-атака, у владельца на уме два вопроса: поднимется ли сайт и во что это обойдётся. Второй звучит реже, хотя именно по нему провайдеры и различаются.

    2
    Разные модели оплаты защиты от DDoS-атак

    Часть из них считает защиту по объёму очищенного трафика и выставляет доплату за каждый мегабит сверх пакета. Другие фильтруют сетевой флуд бесплатно, а защиту самого сайта от HTTP-флуда продают отдельной подпиской.

    3
    Почему хостер отправляет атакуемый IP в блэкхол

    Хостер без фильтрации решает вопрос проще. При крупной атаке он нередко уводит атакуемый адрес в блэкхол, то есть в «чёрную дыру» маршрутизации: весь трафик на этот IP, включая посетителей, отбрасывается, зато соседи по сети не страдают.

    4
    Когда IP возвращается в маршрутизацию после атаки

    Сайт после этого недоступен уже по решению провайдера, а владельцу остаётся ждать, пока адрес вернут в маршрутизацию.

    5
    Почему модель оплаты защиты нужно проверять заранее

    Модель оплаты защиты сверяют до заказа. Посреди атаки поменять её нельзя, а переезжать на другой хостинг под флудом приходится в самый неудобный момент.

    6
    Стоимость netwall.host не меняется из-за атаки или роста трафика

    Сумма в счёте у netwall.host одинакова в неделю атаки и в неделю рекордной посещаемости.

    Как продают защиту Что входит в цену Чем рискуете
    Оплата по «чистому» трафику Пакет в Мбит/с, всё сверх него оплачивается помегабитно Счёт растёт вместе с посещаемостью
    Сетевая защита бесплатно, защита сайта отдельно Фильтрация L3-L4 в тарифе, L7 за доплату HTTP-флуд по страницам доходит до сайта, пока не подключена платная опция
    Специализированный защищённый хостинг Всё включено Доплат нет, но стартовый тариф с одним ядром стоит заметно дороже обычного VPS
    Хостинг без фильтрации Ничего Атакуемый IP отключают, чтобы спасти остальную сеть
    netwall.host Постоянная фильтрация до 200 Гбит/с на уровне сети и приложения, трафик без лимита Счёт остаётся прежним

    Меньше всего очевиден риск во второй строке таблицы. Сетевой фильтр пропускает HTTP-флуд, потому что каждый его запрос корректен, и сайт перестаёт отвечать при спокойном графике канала. Выглядит это как проблема с сервером, хотя сервер просто обрабатывает запросы атакующих вместо запросов покупателей.

    У провайдера полезно заранее спросить, что станет с IP, если атака превысит порог. Ответ «IP отключат на сутки» тоже ответ, просто слышать его лучше до атаки.

    Проекты казино, беттинга и арбитража трафика замечают разницу быстрее остальных. Атаки на такие проекты приходятся на пики настоящей аудитории: вечер матча, запуск акции, рассылку. При помегабитной оплате именно такой вечер оказывается самым дорогим в месяце.

    200 Гбит/с и 1 Гбит/с: ёмкость фильтра и порт сервера

    В описании тарифа две скорости, и их нужно развести сразу. Цифра «до 200 Гбит/с» показывает, сколько мусора фильтр отсекает прежде, чем тот доберётся до сервера. «До 1 Гбит/с» относится к порту самого сервера: через него он отдаёт посетителям легитимный трафик.

    Без фильтра гигабитному порту хватило бы флуда в пару гигабит. Канал забит, сайт не открывается, а load average на сервере близок к нулю: машина исправна, до неё просто ничего не доходит. Отражённые атаки через DNS или memcached набирают такие объёмы легко, потому что маленький запрос с подменённым адресом возвращается многократно увеличенным ответом.

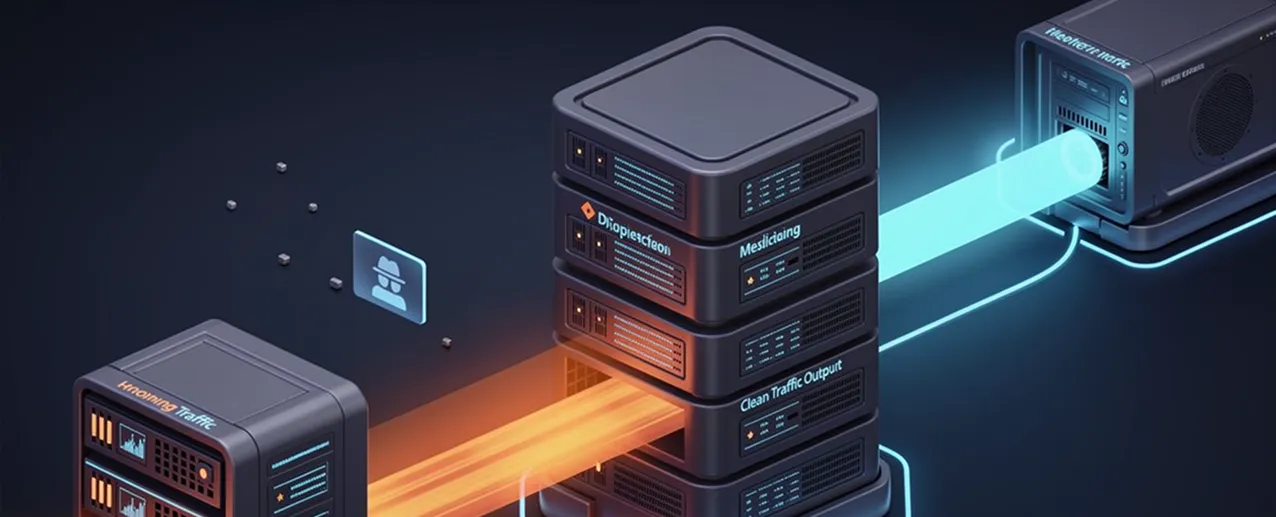
    Фильтрация до 200 Гбит/с отсекает атаку до порта сервера 1 Гбит/с

    Масштаб здесь давно рутинный. В 2025 году Cloudflare отражала в среднем 5 376 DDoS-атак в час. В IV квартале 78% всех атак пришлись на сетевой уровень, то есть били ниже уровня приложения. Фильтр, который включают по запросу, опаздывает ровно на время реакции дежурного, а атаке этого времени хватает, чтобы сайт стал недоступен.

    Отсюда рабочее правило. Пик легитимного трафика должен помещаться в 1 Гбит/с с запасом. Смотрят график полосы в самый загруженный час месяца: среднее за сутки здесь ничего не говорит. Если не помещается, помогает второй сервер, мощность фильтра тут уже ни при чём.

    Что атакуют Как это выглядит Кто закрывает Что остаётся на вас
    Канал UDP-флуд, отражённые атаки через DNS, NTP, memcached Фильтр провайдера Не держать открытыми наружу лишние UDP-сервисы
    Сетевой стек SYN-флуд, фрагментированные пакеты Фильтр провайдера Почти ничего: SYN cookies в Ubuntu включены по умолчанию
    Приложение Тысячи корректных HTTPS-запросов к поиску, корзине, фильтрам каталога Фильтр netwall.host, сертификат передавать не нужно Лимиты и кэш для тяжёлых страниц как второй рубеж
    Уязвимости сайта Перебор паролей админки, эксплойты CMS Защита от DDoS этим не занимается Обновления, закрытая админка, стойкие пароли

    HTTP-флуд без передачи ключа

    На уровне сети HTTP-флуд выглядит как обычный посетитель. TCP-соединение устанавливается, TLS-рукопожатие проходит, внутри лежит корректный зашифрованный запрос к странице. Многие сервисы защиты для фильтрации HTTPS просят загрузить сертификат вместе с закрытым ключом, а часть без ключа работает с зашифрованным трафиком только до транспортного уровня.

    Здесь сертификат передавать не нужно: HTTP-флуд фильтруется, а закрытый ключ хранится только на вашем сервере, копии у третьей стороны нет. Для high-risk-проекта это вопрос безопасности. Провайдер с вашим ключом расшифровывает на своих узлах весь трафик посетителей, включая логины и платёжные формы, а утечка ключа с его стороны позволяет подделать ваш сайт.

    Ключ, однажды отданный подрядчику, при смене подрядчика разумно считать скомпрометированным: сертификат перевыпускают с новым ключом, старый отзывают, а заодно проверяют, не осталась ли копия в панели прежнего сервиса или в его бэкапах.

    Фильтрация HTTP-флуда без передачи сертификата и закрытого ключа провайдеру

    Второй рубеж: что настроить на своём сервере

    Фильтр снимает атаку. Дальше дело за конфигурацией сервера, и на VPS и выделенном сервере у вас root-доступ, так что этот рубеж ставится за вечер. Минимальный набор для nginx и Linux:

    1. Лимит частоты запросов с одного адреса с запасом на кратковременный всплеск (в nginx за него отвечает параметр burst). Поиску, логину и корзине нужна отдельная зона со строгим лимитом.
    2. Кэш страниц для неавторизованных посетителей хотя бы на несколько секунд (microcaching через fastcgi_cache или proxy_cache). Флуд по главной тогда отдаётся из кэша, а PHP и база его не видят.
    3. Закрыть снаружи всё, кроме 80 и 443: базу данных, Redis, панели управления. SSH пускать только по ключу и с известных адресов.
    4. Вынести админку на отдельный адрес или открыть её только для списка IP.
    5. Проверять доступность с внешней точки. Мониторинг на том же сервере во время атаки показывает зелёный статус, пока посетители получают таймаут.

    Пример первых двух правил лимита для nginx:

    limit_req_zone $binary_remote_addr zone=site:10m rate=10r/s;
    limit_req_zone $binary_remote_addr zone=heavy:10m rate=2r/s;
    location / { limit_req zone=site burst=40 nodelay; }
    location /search { limit_req zone=heavy burst=10; }

    Значения rate и burst условные: их подбирают по логам обычного пикового дня, считая, сколько запросов в секунду делает один живой клиент, плюс запас. Отказы nginx пишет в error.log строкой «limiting requests» и по умолчанию отвечает таким клиентам кодом 503. Если в этих строках появились адреса постоянных посетителей, лимит слишком жёсткий. С установкой и настройкой сервера помогает поддержка netwall.host.

    Где лимиты отсекают своих посетителей

    Трансляция матча, старт акции или упоминание у крупного блогера дают на графике ту же картину, что и атака: число запросов в секунду вырастает в десятки раз за пару минут. Слишком жёсткий лимит в такой момент отсекает настоящих посетителей, и для людей сайт падает, хотя сервер работает. Порог стоит проверить до пика нагрузочным тестом с нескольких адресов: на какой нагрузке начинаются 503.

    Чаще всего ошибаются в двух местах:

    • Мобильный интернет. Операторы выпускают множество абонентов в сеть через один публичный IP (CGNAT). Лимит «20 запросов в секунду с адреса» задевает сразу сотни людей за этим адресом. В логах такой адрес выдают сотни разных User-Agent и нормальная загрузка CSS и картинок.
    • Уведомления платёжных систем и партнёров. Запросы от платёжного шлюза или API партнёра приходят сериями с немногих адресов. Под лимитом они теряются, депозиты или заказы зависают без видимой ошибки, и первым сигналом становятся тикеты от клиентов. Адреса таких сервисов вносят в белый список: в nginx это делают через geo и map, которые отдают для них пустой ключ зоны, а запросы с пустым ключом лимит не считает.

    Кого атакуют чаще других

    В отчёте Cloudflare за IV квартал 2025 года азартные игры и казино заняли третье место среди самых атакуемых отраслей, игровая индустрия четвёртое. Всего за 2025 год сеть Cloudflare отразила 47,1 млн DDoS-атак. Для high-risk-ниш, будь то крипто-проекты или сети сайтов, атака поэтому стоит в плане рисков рядом со сменой платёжной системы и баном рекламного аккаунта.

    Флудом неприятности high-risk-проекта редко ограничиваются. Фейковые жалобы в таких нишах netwall.host видит регулярно: их пишут, чтобы помешать конкуренту работать. Провайдер, которому некогда разбираться, отключает сервер уже по жалобам.

    Против этого сценария работает AntiDMCA-балансер. Публичным адресом сайта становится он, жалобы приходят на балансер, а IP машины с сайтом наружу не публикуется. Сам балансер тоже стоит за защитой от DDoS. Оплачивается он отдельно: от $5 за сайт в месяц в варианте Shared и $150 за выделенный балансер.

    Как балансер обходится с настоящими жалобами правообладателей и как не раскрыть адрес сервера в обход него, разобрано на странице adult-хостинга.

    Если аудитория в России, к флуду и жалобам добавляются блокировки. Под них есть AntiRKN-балансер: $10 за сайт в месяц, а для сетей сайтов тарифы Start ($70) и Pro ($250), цена указана за один балансер. Оба балансера подключают к сайту там, где он стоит сейчас, переезжать ради них не нужно.

    NETWALL поможет вам

    Расскажите о вашем кейсе и мы предложим вам решение

    Начать

    Сколько стоит хостинг с защитой от DDoS

    Тарифы отличаются только ресурсами: фильтрация, безлимитный трафик и порт до 1 Гбит/с входят в каждый. Обычно сервер готов в течение суток, сложную конфигурацию собирают дольше, максимум два рабочих дня.

    VPS $ в месяц Ресурсы Где доступен
    VPS 1 40 2 ядра · 4 ГБ · SSD 30 ГБ США
    VPS 1-2 45 4 ГБ · SSD 30 ГБ все пять стран
    VPS 2 50 3 ядра · 8 ГБ · SSD 40 ГБ США
    VPS 2-2 60 8 ядер · 8 ГБ · SSD 40 ГБ все пять стран
    VPS 3 90 6 ядер · 16 ГБ · SSD 80 ГБ все, кроме Чехии


    Выделенный сервер $ в месяц Процессор · RAM · диск Где доступен
    1 145 Xeon E3 · 32 ГБ · SSD 1+ ТБ Нидерланды, Германия
    2 190 Xeon E5 · 64 ГБ · SSD 1+ ТБ Нидерланды
    2-1 210 Xeon Gold · 64 ГБ · SSD 1+ ТБ Германия
    3 250 2 × Xeon E5 · 128 ГБ · SSD 1+ ТБ США
    3-1 350 AMD EPYC/Ryzen · 128 ГБ · SSD 1+ ТБ Нидерланды
    4 350 2 × Xeon Gold · 512 ГБ · SSD 2+ ТБ Великобритания
    4-1 500 Xeon Gold · 256 ГБ · SSD 2+ ТБ Нидерланды
    4-2 700 2 × Xeon E5 · 512 ГБ · SSD 2+ ТБ Нидерланды

    Для сети сайтов вывод практичный: раз адрес у каждого VPS свой, сеть можно развести по нескольким машинам, и сайты не будут делить один IP.

    Страну выбирают по аудитории. Посетителям из Европы и СНГ ближе площадки в Нидерландах, Германии и Чехии, американским логичнее США. Актуальное наличие конфигураций видно в блоке тарифов.

    Аптайм: что обычно роняет защищённый сайт

    Ориентир доступности, который netwall.host указывает для своей инфраструктуры, составляет 98,9%. Гарантией эту цифру не называют, и она скромнее рекламных 99,99%.

    Сайт с фильтрацией на входе чаще уходит в офлайн по другим причинам. Живой пик на тяжёлых страницах занимает все процессы PHP и соединения с базой: nginx отвечает 502 и 504, а в логе php-fpm появляется «server reached pm.max_children». Решается это кэшем и правилами на сервере из раздела выше, отключение по жалобам снимает балансер.

    Второй сценарий тише. Логи, раздутые той же атакой, занимают всё место на диске, и база перестаёт записывать данные. Ротация через logrotate и уведомление при заполнении диска на 80% снимают этот риск заранее.

    Остаётся единственная точка отказа: один сервер в одной стране. Если час простоя обходится дороже месячной аренды, держите второй сервер в другой из пяти стран и переключайте трафик через DNS с коротким TTL. Мгновенным переключение не будет, потому что часть резолверов держит старую запись дольше, чем указано в TTL.

    Регистрация без KYC и оплата криптовалютой

    Проверку личности при создании аккаунта не проводят, документы не запрашивают. Платить можно в Bitcoin, Ethereum или USDT, банковские карты не принимаются, поэтому в выписке вашего банка хостинг не появится. Что хостер всё-таки знает о клиенте и где у анонимности пределы, разобрано на странице анонимного хостинга.

    При оплате на 3 месяца вперёд действует скидка, на 6 месяцев она больше, точный размер называет менеджер. Вопросы до заказа можно задать в Telegram (@netwall_host) или тикетом из панели.

    Частые вопросы о защите от DDoS

    На клиентов netwall.host не приходило ни одной атаки мощнее 200 Гбит/с. Терабитные атаки при этом существуют: рекорд 2025 года, по данным Cloudflare, составил 31,4 Тбит/с и длился 35 секунд. Самой атакуемой отраслью в том же отчёте стали операторы связи и сервис-провайдеры.

    Фильтрация одинаково входит в оба варианта, разница в запасе ресурсов. Резкий пик тяжёлых запросов поглощают процессор и кэш: на VPS с 2-8 ядрами упор в процессор наступает раньше, а выделенный сервер с 32-512 ГБ памяти держит больший кэш и больше процессов PHP. Платформе казино или букмекерской конторы с тяжёлой базой данных логичнее выделенный сервер, лендингам и сетям сайтов хватает VPS.

    По access.log: обычно хватает списка самых частых URL и User-Agent за последние десять минут. Флуд выдают запросы к одной-двум страницам, часто со случайными параметрами вроде ?q=a8f3: это так называемый кэш-бастинг: уникальный параметр делает каждый адрес новым для кэша, и запрос уходит прямо в PHP и базу. Ещё признаки: одинаковый User-Agent у тысяч клиентов, загрузка одного HTML без CSS, скриптов и картинок, трафик из стран, где у вас нет аудитории. Живой всплеск почти всегда привязан к матчу или рассылке, у флуда такой привязки нет.

    Нет. Задача фильтра в том, чтобы сайт оставался доступным под нагрузкой, а перебор паролей и эксплойты в эту задачу не входят. Уязвимые плагины CMS и утёкшие ключи закрываются обновлениями и настройкой доступа. Контент, запрещённый правилами netwall.host и законом страны, где стоит сервер, фильтрация и балансеры тоже не прикрывают.

    Нет. Защита от DDoS работает для VPS и выделенных серверов netwall.host, и сайт для неё должен стоять на таком сервере. Без переезда подключаются только балансеры AntiDMCA и AntiRKN, но они решают другие задачи: жалобы и блокировки.

    Свяжитесь с нами

    Или свяжитесь с нами напрямую: